Viele europäische Unternehmensberatungen stehen vor einer gemeinsamen Herausforderung: Kundinnen und Kunden erwarten ein hohes Arbeitstempo sowie tiefe KI-Analysen, verlangen zugleich aber strenge Beschaffungsstandards, aktualisierte Vertraulichkeitsvereinbarungen und den geschützten Umgang mit ihren Daten. Parallel tritt die EU-KI-Verordnung schrittweise neben der DSGVO in Kraft.
Compliance-Verstöße entstehen in der Praxis selten aus Absicht. Meistens passieren sie, wenn bestehende IT-Richtlinien unhinterfragt auf KI-Werkzeuge übertragen oder gesetzliche Vorgaben falsch interpretiert werden. In den folgenden sechs Bereichen unterschätzen Beratungshäuser ihr Risiko besonders häufig.
1. Nur auf Richtlinien vertrauen - ohne technische Schutzmaßnahmen
Viele Beratungen setzen zu Beginn auf interne Richtlinien zur KI-Nutzung. Sie untersagen dem Team, vertrauliche Kundeninformationen oder personenbezogene Daten in frei zugängliche KI-Plattformen einzugeben. Solche Vorgaben sind zwar notwendig, reichen als reine Anweisung jedoch nicht aus, um Risiken wirksam zu begrenzen.
Quelle: Work Trend Index 2024, Microsoft/LinkedIn
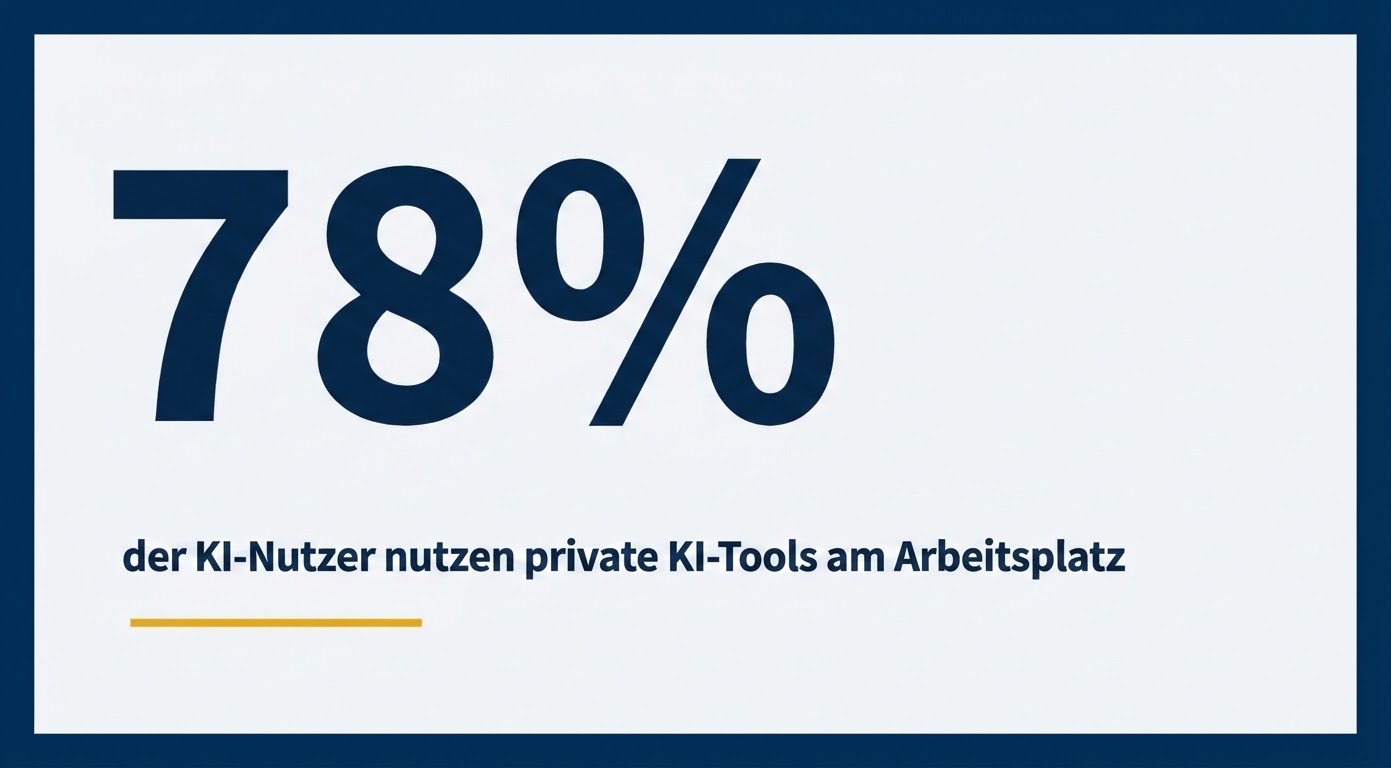
Fehlen leistungsfähige Enterprise-Tools, weichen Beschäftigte rasch aus: Laut dem Work Trend Index (2024) von Microsoft und LinkedIn nutzen 78 % der Beschäftigten private KI-Tools am Arbeitsplatz. Selbst wenn Daten manuell bereinigt werden, bleibt ein Restrisiko: Oft reichen bereits 15 demografische Merkmale aus, um Personen in anonymisierten Datensätzen reidentifizieren zu können (Rocher et al., 2019, Nature Communications).
2. KI-Kompetenz nur als Formalität abhaken
Seit Februar 2025 verpflichtet Artikel 4 der EU-KI-Verordnung Organisationen dazu, dass ihr Personal über ausreichende KI-Kompetenz verfügt, passend zur jeweiligen Rolle, Erfahrung und den Aufgaben im Arbeitsalltag.
Ein einmalig unterzeichnetes Dokument reicht dafür nicht aus. Im Beratungsalltag bedeutet KI-Kompetenz, die Stärken und Grenzen von Sprachmodellen genau zu kennen: Sie unterstützen stark beim Zusammenfassen und Strukturieren von Inhalten, stoßen bei exakten Berechnungen oder Fachfakten jedoch an Grenzen. Eine Untersuchung des Stanford RegLab zeigt: Standard-LLMs halluzinierten bei spezialisierten rechtlichen Anfragen in 58 % bis 82 % der Fälle und antworteten dennoch sehr überzeugt (Dahl et al., 2024, Journal of Legal Analysis). Wirksame Governance verankert praxisnahe Leitlinien deshalb direkt im Workflow, statt auf punktuelle Schulungen zu vertrauen.
3. Menschliche blinde Flecken unterschätzen (Automation Bias)
Da Sprachmodelle flüssig formulieren, verleiten sie zur Nachlässigkeit bei der Ergebniskontrolle. In der Forschung wird dieses Phänomen als Automation Bias bezeichnet: Menschen neigen dazu, den Antworten kompetent wirkender Systeme unkritisch zu vertrauen. Die Prüfung beschränkt sich dann schnell auf sprachliche Feinheiten statt auf eine inhaltliche Logikprüfung (Parasuraman & Manzey, 2010).
Quelle: Dell’Acqua et al., 2023
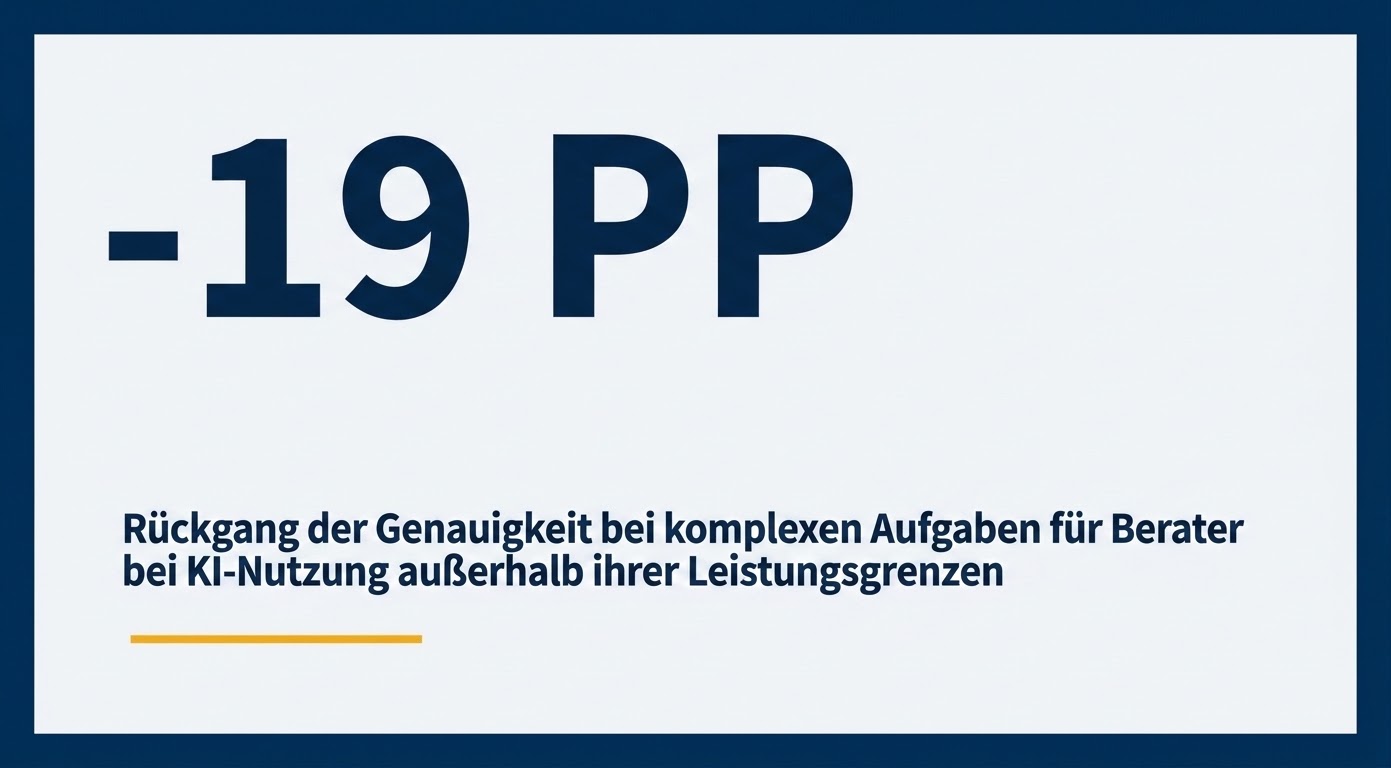
Eine Studie von Harvard, Wharton, MIT Sloan und BCG untersuchte dieses Risiko mit 758 Beraterinnen und Beratern (Dell'Acqua et al., 2023). Bei Routineaufgaben stiegen Produktivität und Qualität deutlich. Bei komplexen Analysen außerhalb der Leistungsgrenzen der KI sank die Genauigkeit der Arbeitsergebnisse bei der KI-Nutzung jedoch um 19 Prozentpunkte im Vergleich zum Arbeiten ohne KI. Blindes Vertrauen auf KI birgt bei Kundenprojekten erhebliche Haftungsrisiken und untergräbt die von der EU-KI-Verordnung geforderte wirksame menschliche Aufsicht.
4. Hochrisiko-Einsatzbereiche falsch einschätzen
Werden Allzweck-Modelle für Standardaufgaben wie das Erstellen von Entwürfen oder das Zusammenfassen von Texten eingesetzt, bringt dies geringe regulatorische Pflichten mit sich. Hochrisiko-Systeme liegen jedoch vor, sobald KI-Anwendungen direkte Auswirkungen auf Chancen, Grundrechte oder folgenschwere Entscheidungen über Personen haben. Das betrifft vor allem zwei Anwendungsarten:
- Internes Personalmanagement: Einsatz von KI beim Sichten von Lebensläufen, der Bewerberauswahl, Leistungsbeurteilung oder bei Beförderungsentscheidungen.
- Spezifische Kundenprojekte: Einsatz von KI zur Bonitätsprüfung, Beitragsberechnung von Versicherungen oder Entscheidung über den Zugang zu wesentlichen öffentlichen Dienstleistungen.
Quelle: EU-KI-Verordnung, Europäische Kommission
Der Einsatz von Hochrisiko-Systemen löst strenge Auflagen aus: Dazu gehören eine qualifizierte Aufsicht, eine automatische Protokollierung für mindestens sechs Monate sowie klare Transparenzpflichten. Bei Verstößen drohen Bußgelder von bis zu 15 Millionen € oder 3 % des weltweiten Jahresumsatzes sowie erhebliche Reputationsschäden.
5. Unbewusst in die Rolle des KI-Anbieters rutschen
Die EU-KI-Verordnung unterscheidet zwischen zwei Hauptrollen:
- Betreiber (Deployer): Organisationen, die bestehende KI-Systeme eigenverantwortlich im beruflichen Kontext nutzen und grundlegenden Aufsichts- und Kompetenzanforderungen unterliegen.
- Anbieter (Provider): Organisationen, die KI-Systeme entwickeln oder entwickeln lassen und diese unter eigenem Namen oder eigener Marke bereitstellen oder in Betrieb nehmen.
Beratungsunternehmen werden schneller zum Anbieter als gedacht: etwa wenn sie ein Modell grundlegend anpassen, Schnittstellen integrieren oder eine eigene KI-Lösung für Kundenumgebungen bereitstellen. Dieser Rollenwechsel führt zu umfassenden Pflichten, die von technischer Dokumentation über Risikoanalysen bis hin zur Produktregistrierung und CE-Kennzeichnung reichen.
6. Internationale Datenübermittlungen nach der DSGVO vernachlässigen
KI-Governance ist eng mit den DSGVO-Regeln für internationale Datenübermittlungen verknüpft. Während personenbezogene Daten innerhalb des EWR frei fließen, erfordert der Transfer in Drittländer einen Angemessenheitsbeschluss der EU-Kommission oder abgesicherte Verträge über Standardvertragsklauseln (SCCs) samt Transferfolgenabschätzung (TIA).
In der Praxis entstehen bei kommerziellen KI-Plattformen oft zwei Hürden:
- Inferenz-Routing und Support-Zugriff: Viele Anbieter verarbeiten Daten auch in Enterprise-Tarifen in Drittländern. Selbst wenn die Datenspeicherung (Data at Rest) in der EU liegt, laufen Inferenz, Lastverteilung und Sicherheitsprüfungen oft über US-amerikanische oder globale Infrastrukturen. Aus DSGVO-Sicht stellt diese Weiterleitung oder ein technischer Supportzugriff von außerhalb des EWR bereits eine Datenübermittlung dar.
- Vertragliche Einschränkungen: Auftragsverarbeitungsverträge und Vertraulichkeitsvereinbarungen schränken die Einbindung externer Subunternehmer in der Praxis zunehmend ein. Europäische Unternehmen legen immer größeren Wert darauf, dass Daten in der EU verbleiben. Eine Untersuchung von Accenture zeigt, dass 62 % der europäischen Führungskräfte souveräne KI-Lösungen anstreben.
Wie Regulumos Sie unterstützen kann
Diese sechs Fallen zu umgehen bedeutet keineswegs, auf den Einsatz von KI zu verzichten. Entscheidend ist, Governance direkt in die technische Infrastruktur zu integrieren.
LumosGPT ist eine souveräne KI-Arbeitsumgebung für europäische Unternehmen, die diese Herausforderungen architektonisch löst:
- Souveränes Hosting im EWR: Ihre Daten verbleiben in einer isolierten, in der EU gehosteten Umgebung und sind durchgehend verschlüsselt. Eingaben und Ausgaben werden nicht zum Training verwendet und verlassen nie Ihre Governance-Grenzen, im Einklang mit Kapitel V der DSGVO und gängigen Vertraulichkeitsvereinbarungen.
- Multi-Modell-Flexibilität ohne Vendor Lock-in: Wechseln Sie flexibel zwischen führenden KI-Modellen in einer einzigen Arbeitsumgebung, ohne sich an einen einzelnen Anbieter zu binden. Teams können maßgeschneiderte Agenten, Prompts und Wissensspeicher erstellen, was die Qualität der Ergebnisse nachhaltig steigert.
- White-Label-Arbeitsbereiche für Ihre Kundschaft: Stellen Sie LumosGPT unter Ihrer eigenen Marke bereit. Bieten Sie Ihren Kunden konforme KI-Werkzeuge und maßgeschneiderte Workflows, ohne eigene Infrastruktur aufbauen zu müssen.
Das Ergebnis: Ihr Team nutzt leistungsfähige KI bei minimiertem Compliance-Risiko und Ihre Kundschaft sieht, dass Sie Governance aktiv vorleben.
Möchten Sie erfahren, wie LumosGPT Ihr Unternehmen unterstützen kann? Sprechen Sie uns gerne an!